التشفير
علم الاتصال السري — من السكيتالة الإسبرطية وتحليل تكرار الحروف عند الكندي إلى كاسري شيفرة إنيغما، والتشفير بالمفتاح العام، ومعايير ما بعد الكمومية اليوم.
التشفير ممارسة تأمين المعلومات بالشيفرات والمفاتيح، ويشكّل مع نظيره تحليل الشيفرات مجال علم الشيفرات. يبدأ تاريخه المسجَّل بالسكيتالة الإسبرطية، ويمر بتحليل تكرار الحروف عند العرب، وشيفرات عصر النهضة متعددة الأبجديات، والآلات الدوّارة في الحربين العالميتين، ثم تحوّل في القرن العشرين على يد نظرية المعلومات لكلود شانون واختراع التشفير بالمفتاح العام. واليوم تحمي المعايير التشفيرية الصادرة عن المعهد الوطني للمعايير والتقنية (NIST) وفريق مهندسي الإنترنت (IETF) التجارة والاتصال والهوية عبر الإنترنت، ويجري نشر جيل جديد من خوارزميات ما بعد الكمومية في مواجهة تهديد الحواسيب الكمومية.
في هذا المقال
- 1نظرة عامة
- 2التشفير في العصور القديمة
- 3الإسهام العربي وتحليل الشيفرات
- 4من عصر النهضة إلى القرن التاسع عشر
- 5ميكنة التشفير وآلات الدوّار
- 6آلة إنيغما
- 7كسر إنيغما وبليتشلي بارك
- 8تحليل الشيفرات اليابانية ومتحف بليتشلي بارك
- 9نظرية المعلومات وأعمال شانون
- 10معيار تشفير البيانات (DES)
- 11التشفير بالمفتاح العام وRSA
- 12معيار التشفير المتقدم (AES)
- 13التجزئة الآمنة وبروتوكولات الإنترنت
- 14التشفير لما بعد الكمومية
- 15الخط الزمني: من السكيتالة الإسبرطية إلى معايير ما بعد الكمومية
- 16الرسم البياني للمعرفة
نظرة عامة
علم الشيفرات هو العلم المعني باتصال البيانات وتخزينها في صورة آمنة وسرية عادةً، وهو يشمل التشفير وتحليل الشيفرات معًا 1Cryptology · Encyclopaedia Britannica ↗. وكثيرًا ما يُعدّ هذا العلم خطأً مرادفًا للتشفير وحده، لكن المتخصصين في المجال اصطلحوا على أن علم الشيفرات هو المصطلح الأعم الذي ينتظم الفرعين معًا 1.
أما تحليل الشيفرات فهو علم وفن استعادة المعلومات المؤمَّنة تشفيريًا أو تزويرها دون معرفة المفتاح 1. ويشتقّ اسمه من الكلمتين اليونانيتين kryptós و anályein، وهو الوجه المقابل للتشفير في منظومة علم الشيفرات 1.
يستخدم التشفير تقنيات رياضية لحماية أمن المعلومات، ومع تزايد انفتاح الشبكات الإلكترونية وترابطها تبرز الحاجة إلى معايير تشفير قوية لمعاملات التجارة الإلكترونية ومحادثات الأجهزة المحمولة وغيرها من تبادلات البيانات 2Cryptography · National Institute of Standards and Technology (NIST) ↗.
1. التشفير في العصور القديمة
يُعدّ الإسبرطيون أول من سجّل التاريخ استخدامهم للتشفير في المراسلات، إذ استعانوا في وقت مبكر يعود إلى عام 400 ق.م بجهاز يُسمى السكيتالة (scytale) للتواصل السري بين القادة العسكريين 3History of cryptology (Cryptology) · Encyclopaedia Britannica ↗. وقد عُدّت السكيتالة أقدم جهاز تشفير عرفه التاريخ 3. وكان الغرض منها تأمين تبادل الأوامر والمعلومات الحساسة بعيدًا عن أعين الأعداء 3.
تكوّنت السكيتالة من عصا مخروطية يُلف حولها بشكل حلزوني شريط من الرق أو الجلد يُكتب عليه نص الرسالة، وعند فك اللف كانت الحروف تبقى مبعثرة لا انتظام فيها 3. ويروي بلوتارخ (Plutarch) أن الإسبرطيين كانوا يصنعون قطعتين خشبيتين مستديرتين متماثلتين تمامًا، يحتفظون بإحداهما ويسلّمون الأخرى إلى المبعوث، فلا يمكن قراءة رسالة لُفّت على إحدى العصوين إلا على مثيلتها المطابقة 4The Life of Lysander (Parallel Lives) · Plutarch, trans. Bernadotte Perrin; LacusCurtius, University of Chicago ↗. ولإرسال رسالة سرية كانوا يلفّون شريط رق طويل وضيق حول السكيتالة، ويكتبون عليه وهو ملفوف، ثم يرسلون الرقّ وحده إلى القائد، الذي لا يستطيع قراءته إلا بعصاه المطابقة 4.
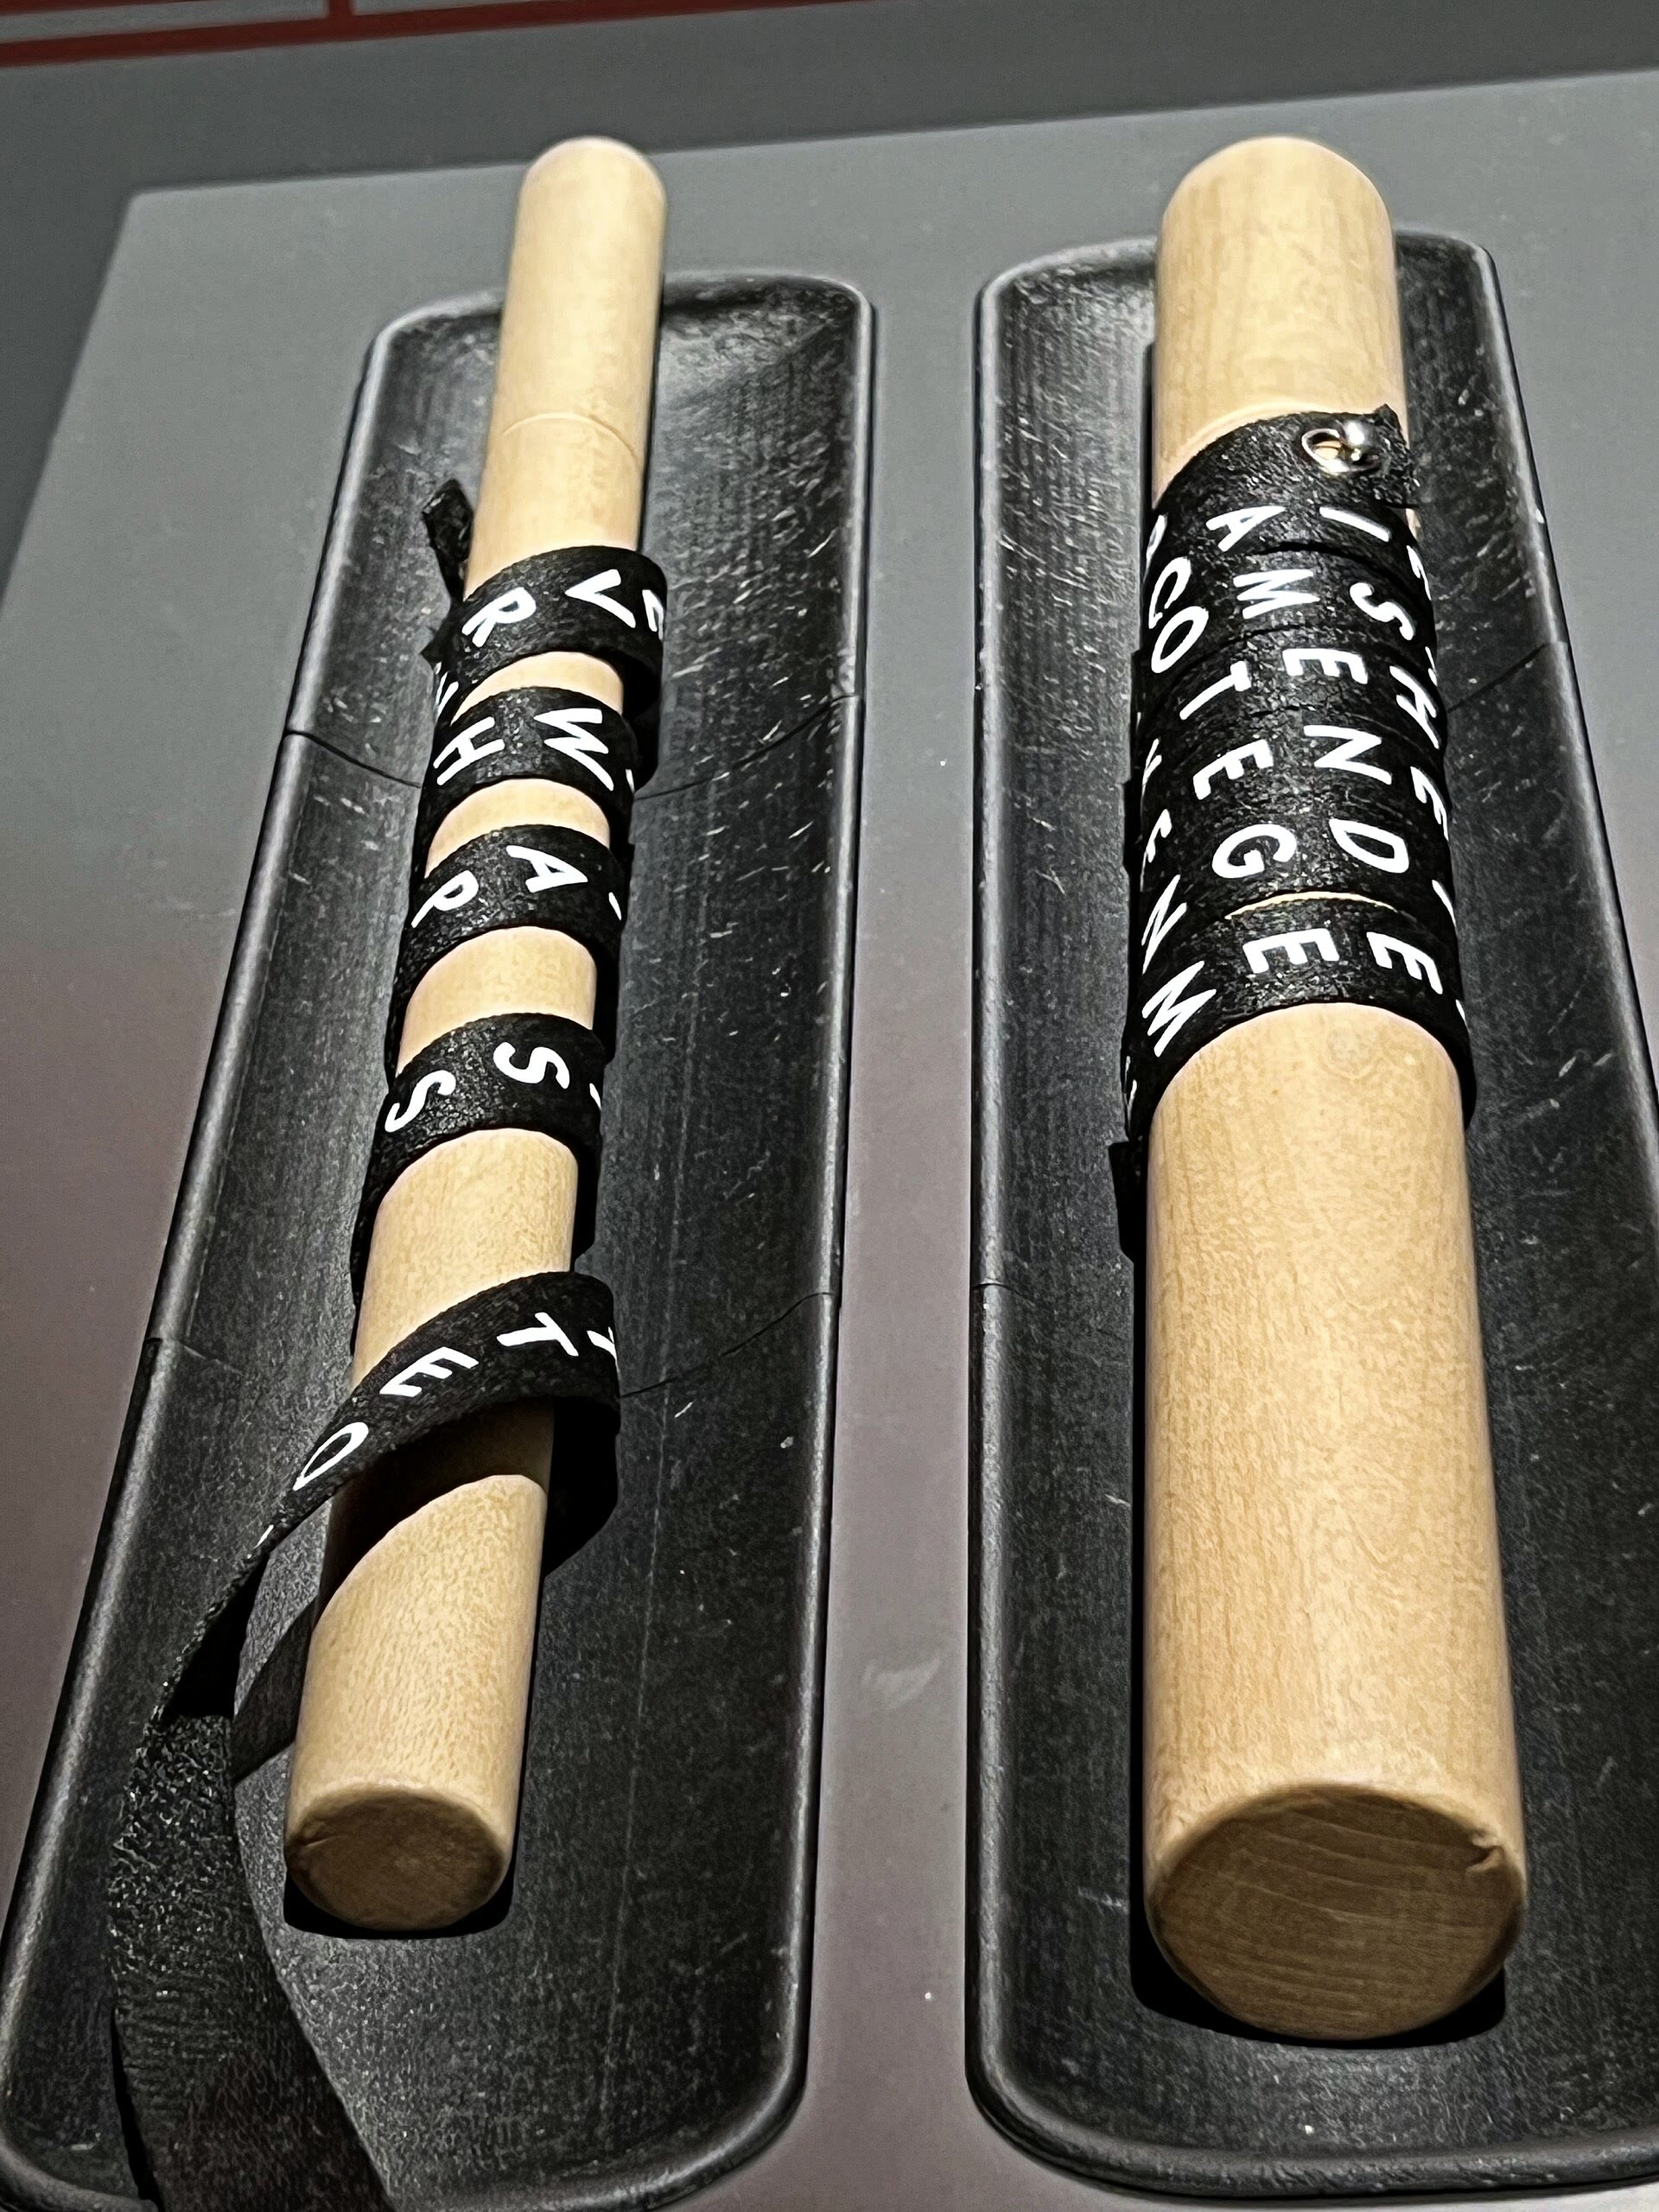
تُستخدم السكيتالة لتنفيذ شيفرة تبديل موضعي، إذ هي أسطوانة يُلف حولها شريط من الرقّ يُكتب عليه نص، ويقرؤه المتلقي على عصا بالقطر نفسه 5Scytale · Wikipedia ↗. وتُشير أدلة غير مباشرة إلى أن أول ذكر للسكيتالة جاء عند الشاعر اليوناني أرخيلوخوس (Archilochus) في القرن الـ7 ق.م 5. ولم يظهر دليل واضح على استخدامها كجهاز تشفير إلا مع أبولونيوس الرودسي (Apollonius) في منتصف القرن الـ3 ق.م 5.
استخدم الرومان الاستبدال أحادي الأبجديات بإزاحة دورية بسيطة؛ فقد أزاح يوليوس قيصر (Julius Caesar) ثلاثة مواضع فشُفِّر الحرف الصريح A إلى D 3. واستخدم أغسطس قيصر (Augustus Caesar) إزاحة موضع واحد فصارت A تكتب B 3. ويروي سوتونيوس (Suetonius) أن قيصر كان يكتب الرسائل السرية بالشيفرة بتغيير ترتيب حروف الأبجدية بحيث لا يمكن تبين أي كلمة، ومن أراد فكها استبدل الحرف الرابع D بالحرف A 6The Life of Julius Caesar (Divus Julius), The Lives of the Caesars · LacusCurtius, University of Chicago (trans. J. C. Rolfe) ↗.
2. الإسهام العربي وتحليل الشيفرات
كان العرب أول من فهم بوضوح مبادئ التشفير وأوضح بدايات تحليل الشيفرات؛ فقد ابتكروا واستخدموا شيفرات الاستبدال والتبديل معًا، واكتشفوا توزيعات تكرار الحروف والنص الصريح المرجَّح 3. وقد ظل تحليل تكرار الحروف، قرابة ألف عام، الأداة الأساسية لكاسر الشيفرات، من العالم العربي في العصور الوسطى عبر أوروبا في عصر النهضة وحتى مطلع العصر الحديث 7Chapter 3: Frequency Analysis — Elements of Cryptanalysis: From Al-Kindi to Post-Quantum Standards · Adam Mickiewicz University in Poznań (Faculty of Mathematics and Computer Science) ↗.
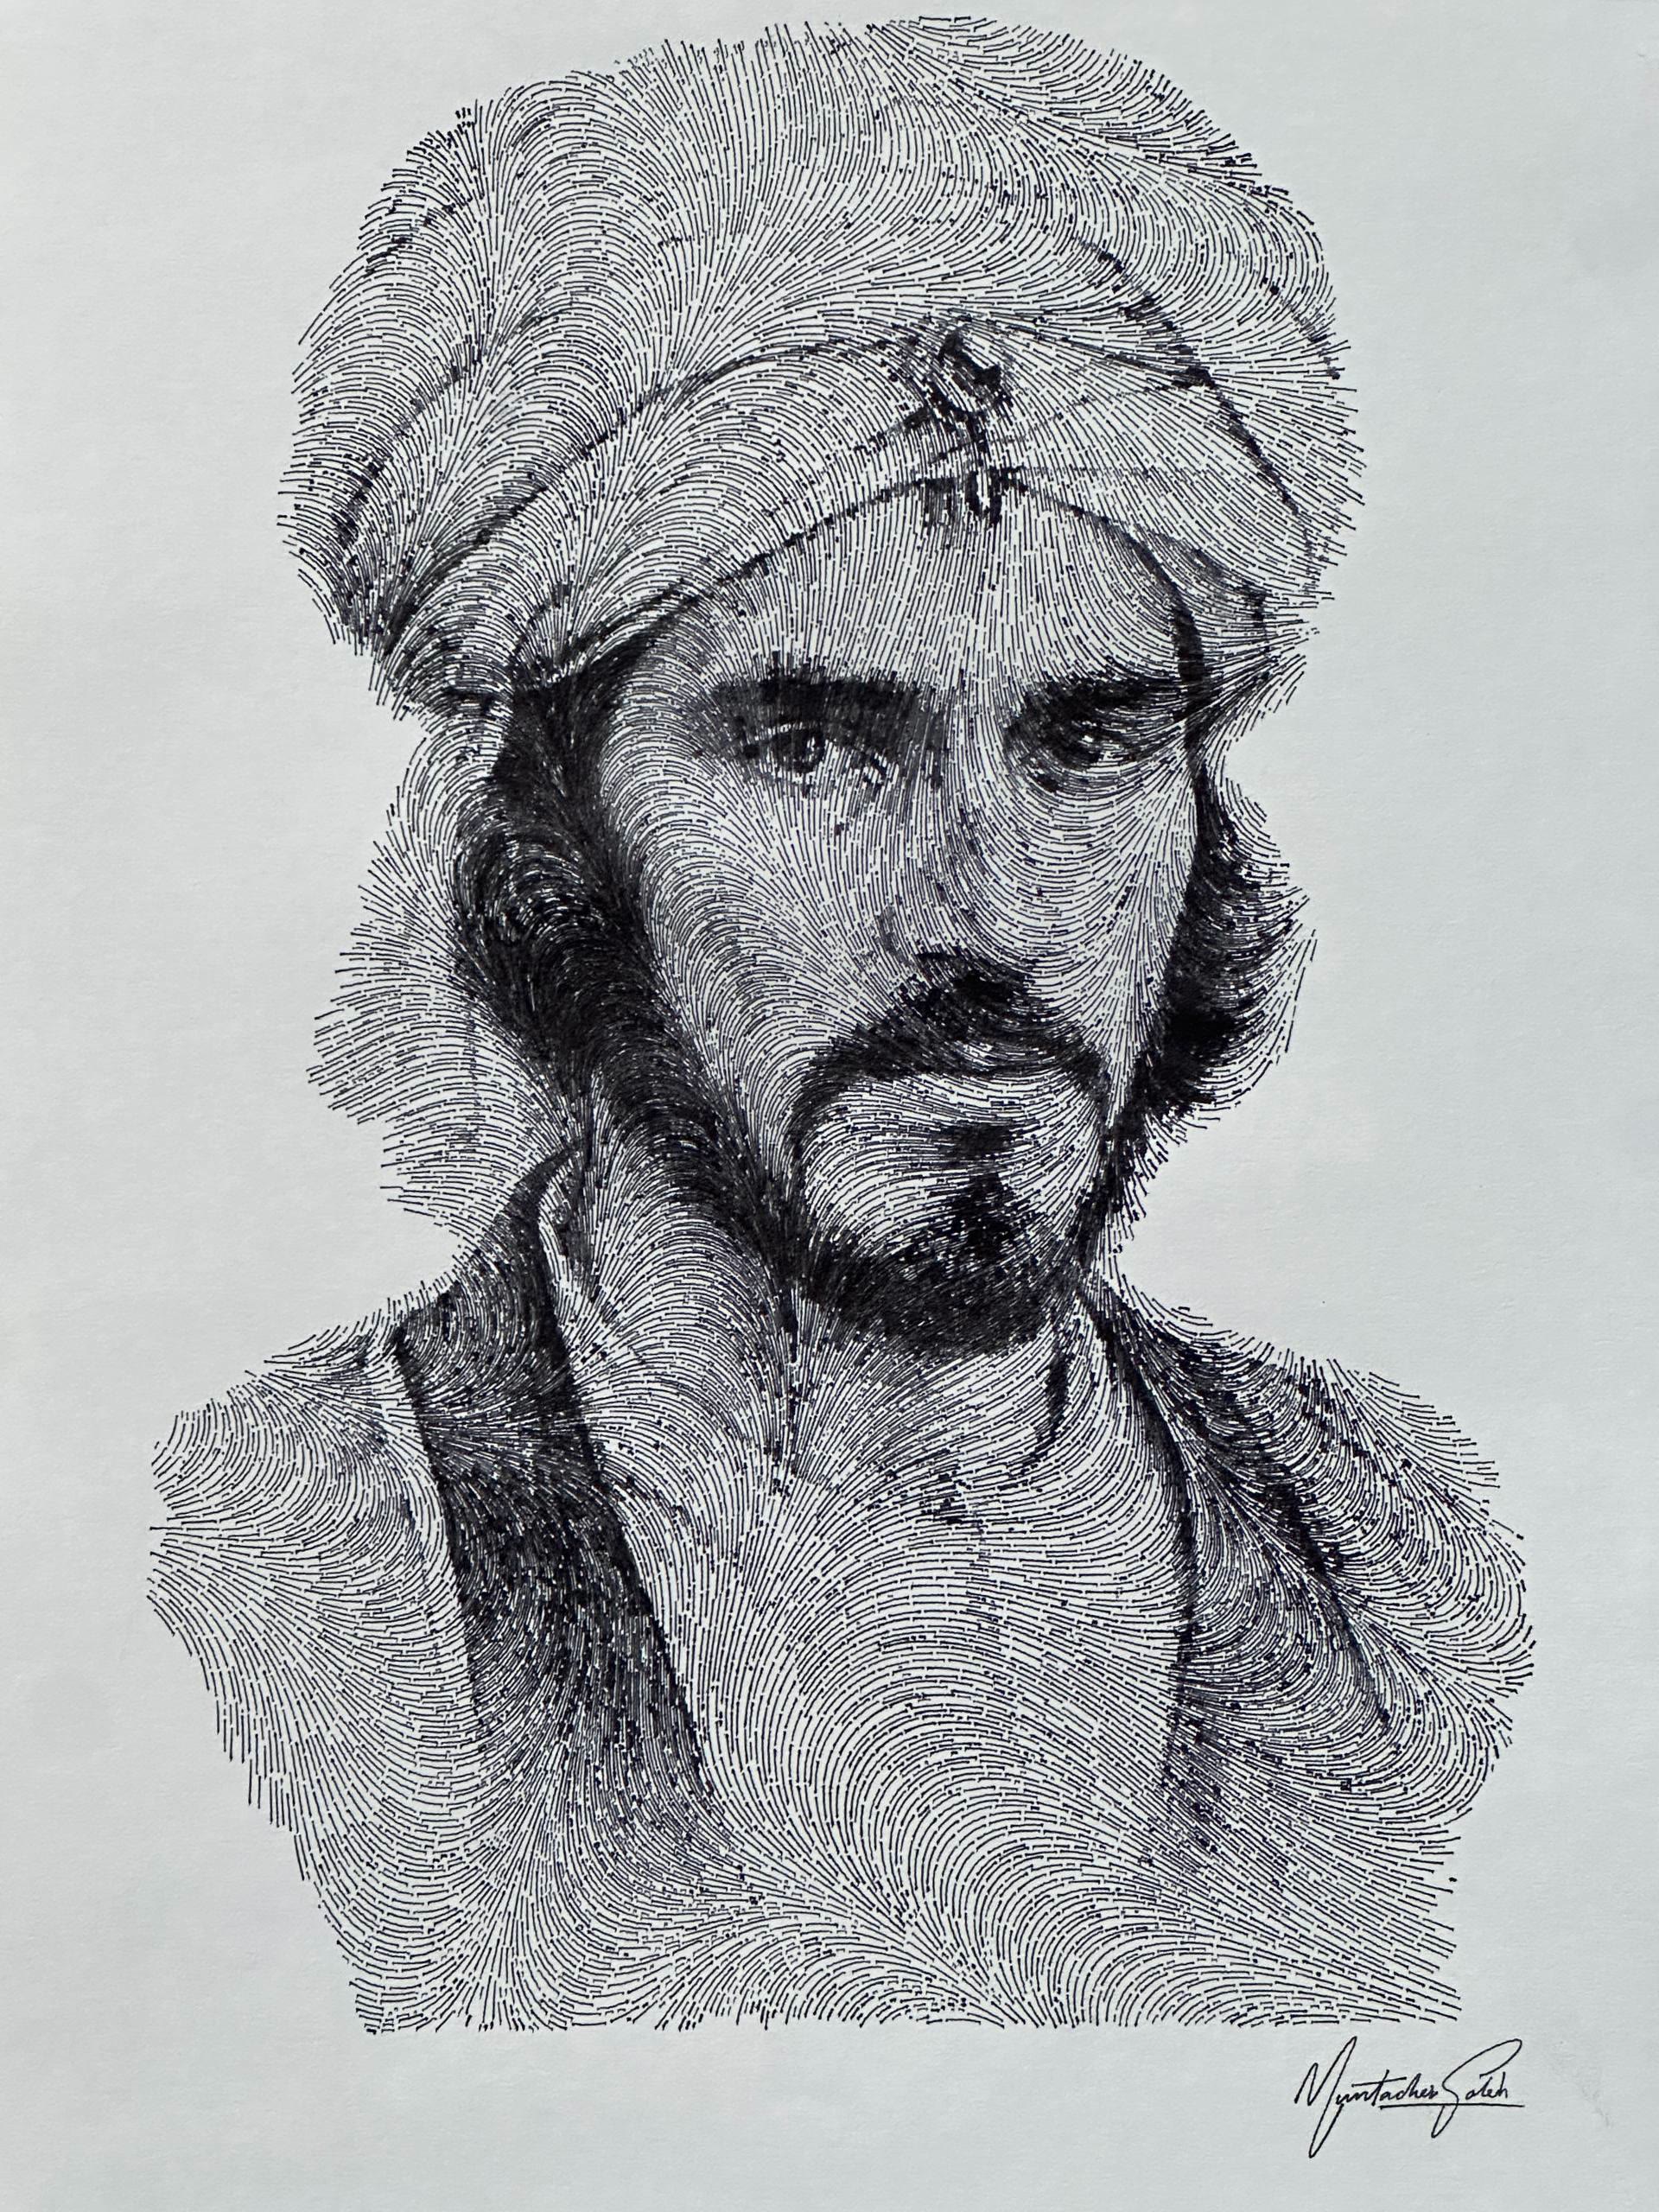
وضع الكندي (al-Kindi)، وهو عالم موسوعي عربي من بغداد (نحو 801–873) في القرن التاسع، ما يُعد على نطاق واسع أقدم رسالة معروفة في تحليل الشيفرات، وهي «رسالة في استخراج المعمّى» (Risalah fi Istikhraj al-Mu'amma)، المكتوبة نحو عام 850 م 7. وتمثلت طريقته في أخذ عيّنة من كتابة عادية باللغة نفسها طويلة بما يكفي لملء صفحة، وإحصاء مرات ورود كل حرف، ثم مطابقة أكثر رموز النص المشفَّر تكرارًا بأكثر حروف العيّنة تكرارًا 7.
وبحلول عام 1412 تقريبًا كان الموسوعي القلقشندي (al-Kalka-shandī) قد أدرج في موسوعته عرضًا معتبرًا لعدة أنظمة تشفير، وقدّم تعليمات صريحة عن كيفية تحليل النص المشفَّر باستخدام إحصاءات تكرار الحروف 3.
صار الكندي معروفًا لدى قومه بفيلسوف العرب؛ وكان الفيلسوف البارز الوحيد من أصل عربي خالص والأول في الإسلام 8Al-Kindi (805 - 873) · MacTutor History of Mathematics Archive, University of St Andrews ↗. وكان المأمون راعيًا للعلم وأنشأ مجمعًا يُسمى بيت الحكمة تُرجمت فيه الأعمال الفلسفية والعلمية اليونانية؛ وعُيّن الكندي فيه إلى جانب الخوارزمي والإخوة بني موسى 8.
3. من عصر النهضة إلى القرن التاسع عشر
توسّعت قوائم الرموز المختصرة، المعروفة بالنومينكلاتورات، على نحو مطّرد، حتى غدت بحلول القرن العشرين العمود الفقري للاتصالات الدبلوماسية عند معظم الحكومات الأوروبية 3. وقد كان لهذا التوسّع أثر بعيد في مسار التشفير، إذ انتقلت الكتابة السرّية من دائرة الأفراد إلى مؤسسات الدولة. وبذلك صارت الحاجة إلى ضبط الرموز وتنظيمها أمرًا ملازمًا لممارسة الحكم والسفارة.
في عام 1470 نشر ليون باتيستا ألبرتي كتابه «تراتاتي في تشيفرا»، واصفًا فيه أول قرص تشفير 3. وأوصى بتغيير ضبط القرص بعد تشفير ثلاث أو أربع كلمات، فاستحدث بذلك فكرة تعدد الأبجديات 3. فقد استخدم فيلق الإشارة في الجيش الأمريكي القرص نفسه الذي وصفه ألبرتي بعد نحو خمسة قرون، في الاتصالات التكتيكية خلال الحرب العالمية الأولى 3.
وُصفت شيفرة فيجنير أول مرة على يد جوفان باتيستا بيلاسو في عام 1553 9Vigenère cipher · Wikipedia ↗. وهي سهلة الفهم والتنفيذ، لكنها قاومت كل محاولات كسرها حتى عام 1863، فنالت وصف «le chiffrage indéchiffrable»، أي «الشيفرة التي يستحيل فكّها» 9. وفي عام 1586 نشر بليز دي فيجنير نوعًا من الشيفرات متعددة الأبجديات يُسمى شيفرة المفتاح الذاتي، لأن مفتاحه يستند إلى النص الصريح الأصلي، أمام بلاط هنري الثالث ملك فرنسا 9.
اكتسبت الشيفرة اسم فيجنير عبر نسبة خاطئة في القرن التاسع عشر؛ أما الشيفرة المعروفة اليوم باسمه فهي مبنية على أخرى وصفها بيلاسو قبل ذلك 9. وفي عام 1863 كان فريدريش كاسيسكي أول من نشر طريقة عامة لفك شيفرات فيجنير، بعد ثلاثة قرون من وصف الشيفرة أول مرة 9. ويُعرف أن تشارلز باباج كسر نسخة مختلفة من شيفرة فيجنير في وقت مبكر يعود إلى عام 1854، لكنه لم ينشر عمله 9.
4. ميكنة التشفير وآلات الدوّار
بدأت ميكنة التشفير بعد الحرب العالمية الأولى بفترة وجيزة، واستعانت بتقنية الهاتف والتلغراف وآلات الحساب، وأفضت إلى الآلات الدوّارة التي استخدمها جميع أطراف الحرب العالمية الثانية. 3 وقد كان منطلق هذه الآلات فكرة الدوّار التي ظهرت إرهاصًا في أقراص التشفير الميكانيكية. 10Developments during World Wars I and II (Cryptology) · Encyclopaedia Britannica ↗
أدرك الأمريكي إدوارد هـ. هيبرن نحو عام 1917 أن تعاقب مجموعة من الدوّارات الموصولة توصيلًا ثابتًا يمكن أن يحقق استبدالات متعددة الأبجديات بالغة التعقيد. 10 غير أن بحثًا نُشر عام 2003 أظهر أن آلة دوّارة صُمّمت وبُنيت عام 1915، قبل هيبرن بعامين، على يد ضابطين بحريين هولنديين هما شبنغلر وفان هينغل. 10
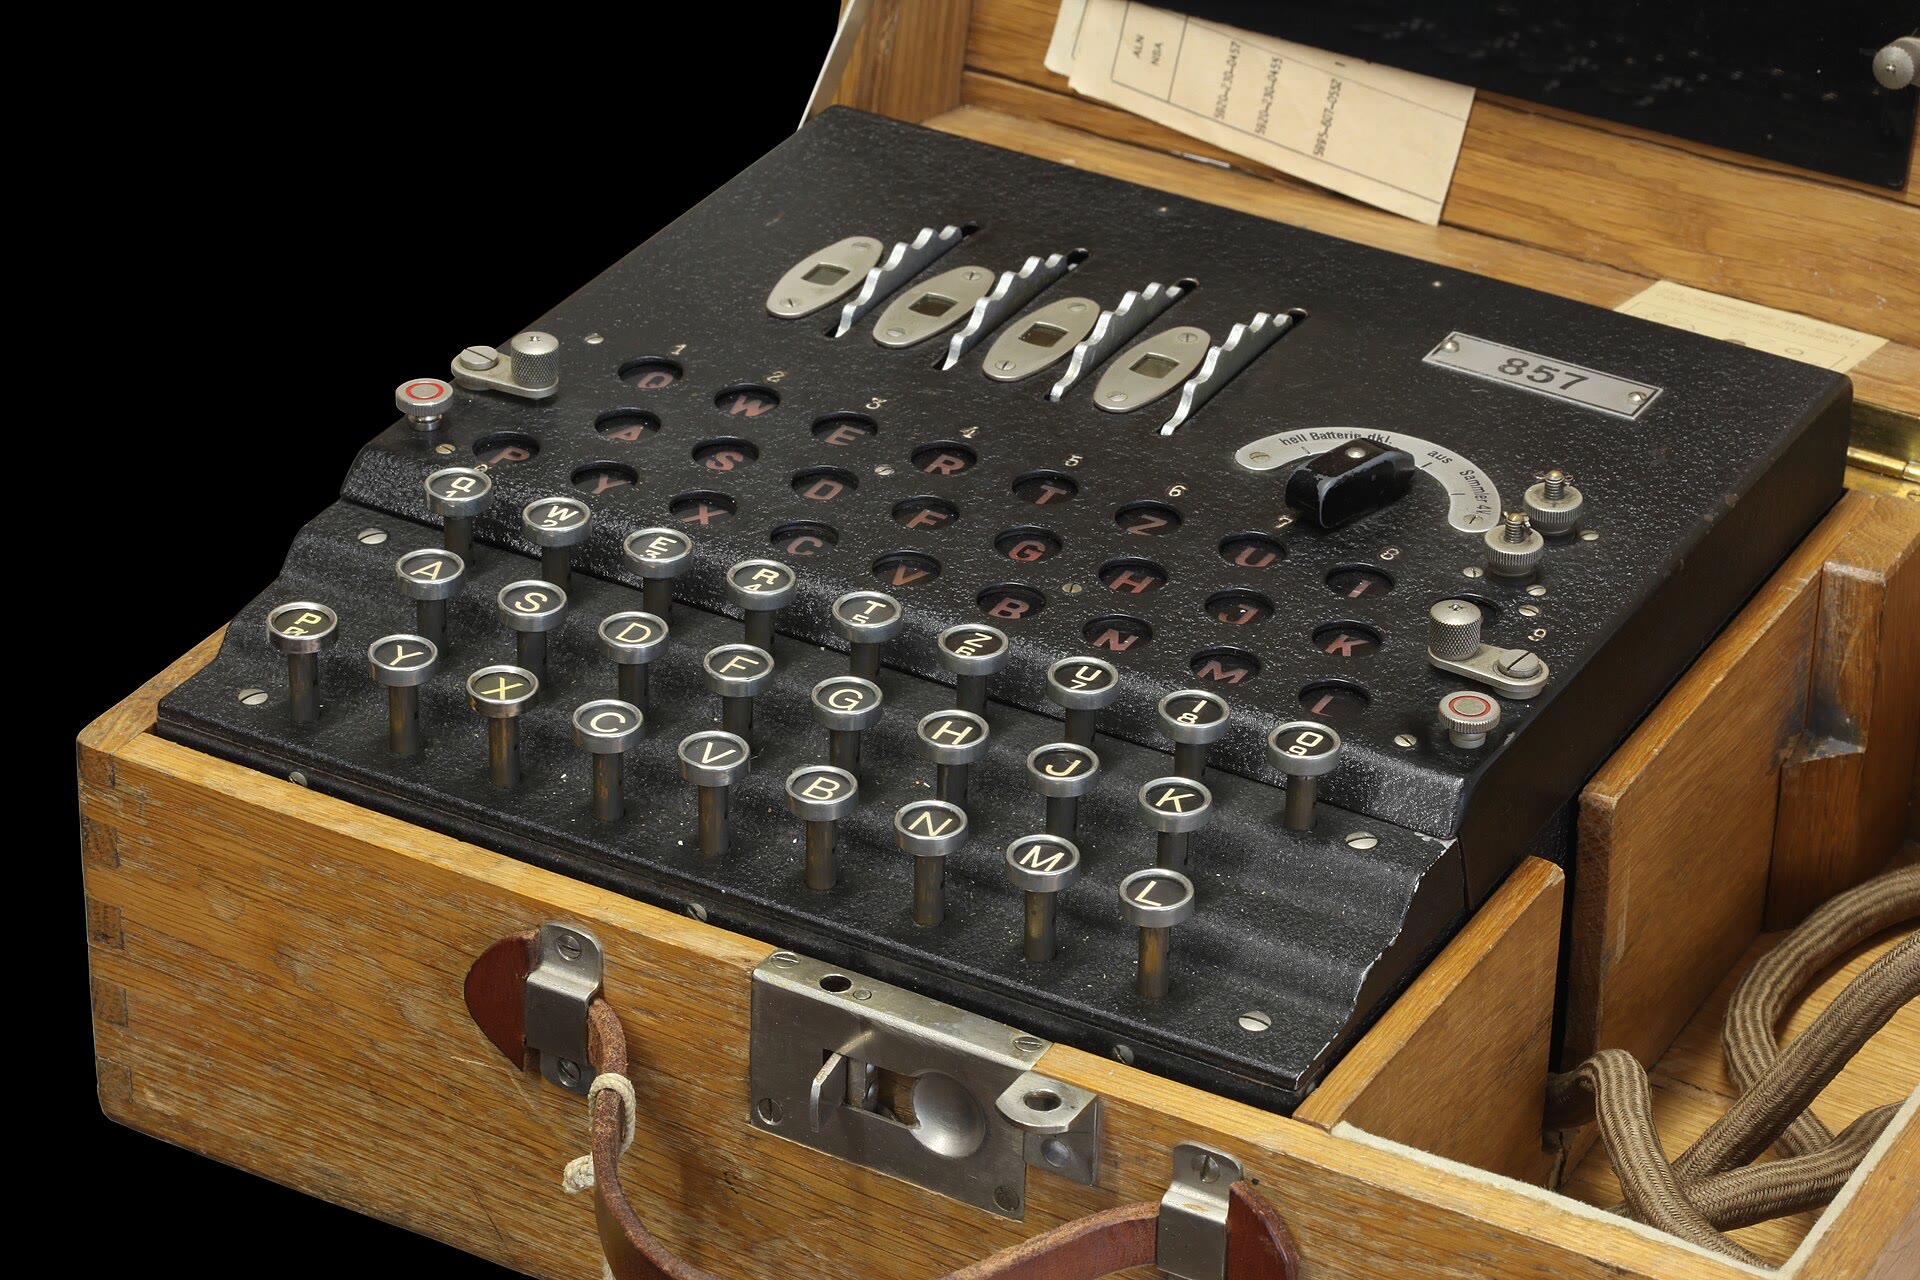
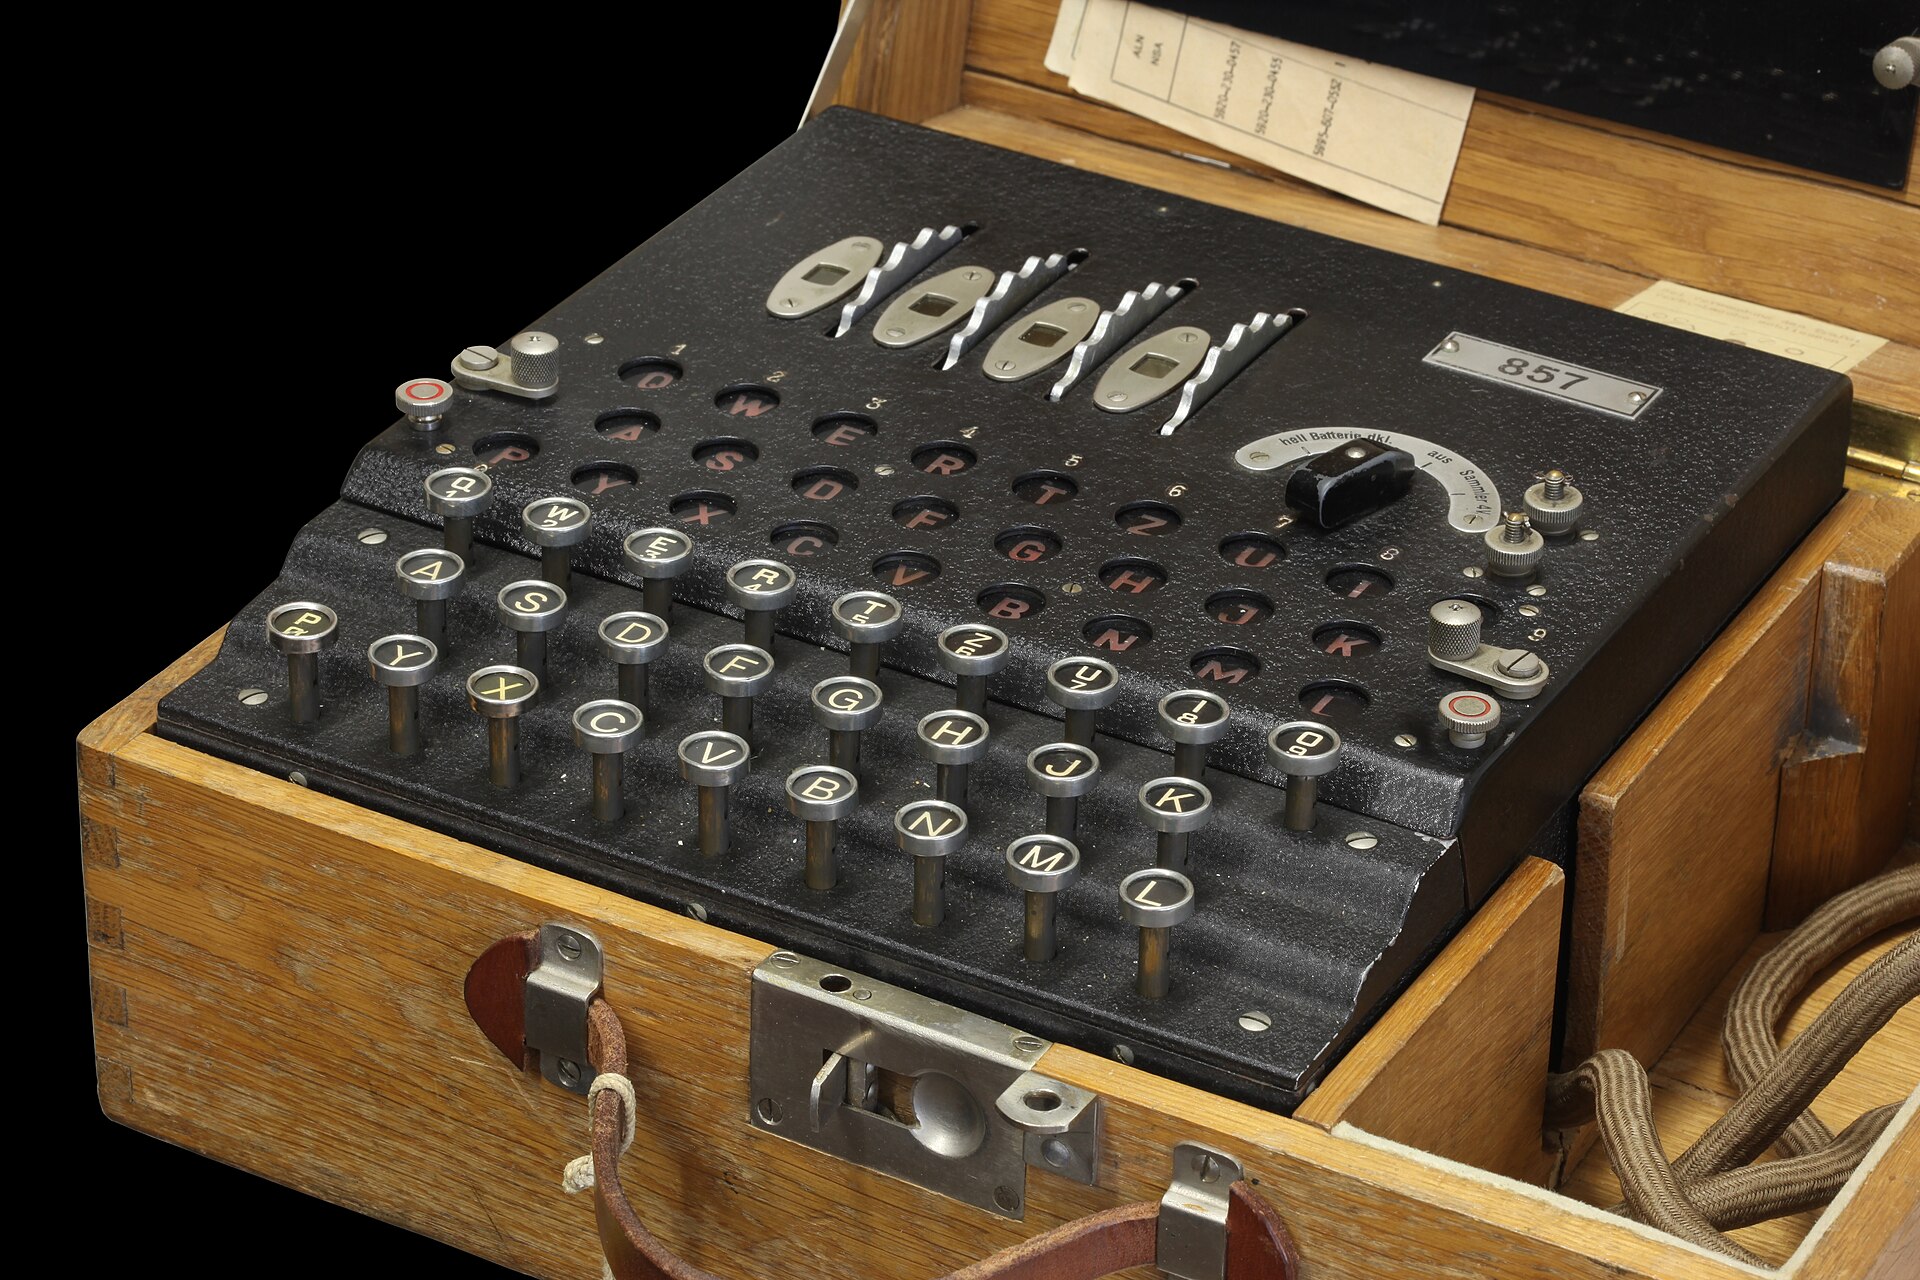
وفي السياق نفسه، اخترع المهندس الألماني آرثر شيربيوس آلة إنيغما، فاعتمدتها القوات المسلحة الألمانية بين عامي 1926 و1935، ثم أصبحت إنيغما المزوّدة بلوحة التوصيل النظام التشفيري الرئيس للرايخ الألماني فدول المحور الأخرى 3 11Enigma · Bletchley Park Trust ↗ 12Cryptanalysis of the Enigma · Wikipedia ↗.
5. آلة إنيغما
سجّلت شركة شيربيوس براءة أفكار لآلة تشفير عام 1918، ثم بدأت تسويق المنتج النهائي تحت الاسم التجاري إنيغما عام 1923، وكان المنتج موجَّهًا في البداية إلى الأسواق التجارية 13Enigma machine · Wikipedia ↗.
احتوت الآلة على سلسلة من الدوّارات القابلة للتبديل، تدور كلما ضُغط مفتاح لتظل الشيفرة متغيرة باستمرار، إلى جانب لوحة توصيل (plugboard) في المقدمة تُبدَّل فيها مواقع أزواج الحروف 11. وفوق المفاتيح كانت لوحة مصابيح فيها مصباح لكل حرف: يضغط المشغّل مفتاح حرف النص الصريح فيضيء الحرف المشفَّر على لوحة المصابيح 11.
بالجمع بين ثلاثة دوّارات من مجموعة من خمسة، لكل دوّار 26 موضعًا، ولوحة توصيل يصل فيها عشرة أزواج من الحروف، تملك إنيغما العسكرية 158,962,555,217,826,360,000 ضبطًا مختلفًا — نحو 159 كوينتليون، أي حوالي 67 بت 13. وأسهمت لوحة التوصيل في قوة تشفيرية أكبر من دوّار إضافي، إذ تتيح 150 تريليون ضبط ممكن 13.
6. كسر إنيغما وبليتشلي بارك
في ديسمبر 1932 كسر عالم الرياضيات ماريان رييفسكي (Marian Rejewski) شيفرة إنيغما المزوّدة بلوحة التوصيل في مكتب الشيفرة التابع لهيئة الأركان البولندية، مستعينًا بنظرية زمر التبديلات وبمعلومات استخبارية من مصدر فرنسي قدّمها الجاسوس الألماني هانس-تيلو شميت (Hans-Thilo Schmidt)12. وبحلول عام 1938 كان رييفسكي قد اخترع جهازًا يُسمى القنبلة التحليلية (cryptologic bomb)، وابتكر هنريك زيغالسكي (Henryk Zygalski) أوراقه، لأتمتة البحث عن ضبوط إنيغما12.
سُلِّمت أول قنبلة إلى بليتشلي بارك في 18 مارس 1940، وسُمّيت فيكتوري (Victory)12.
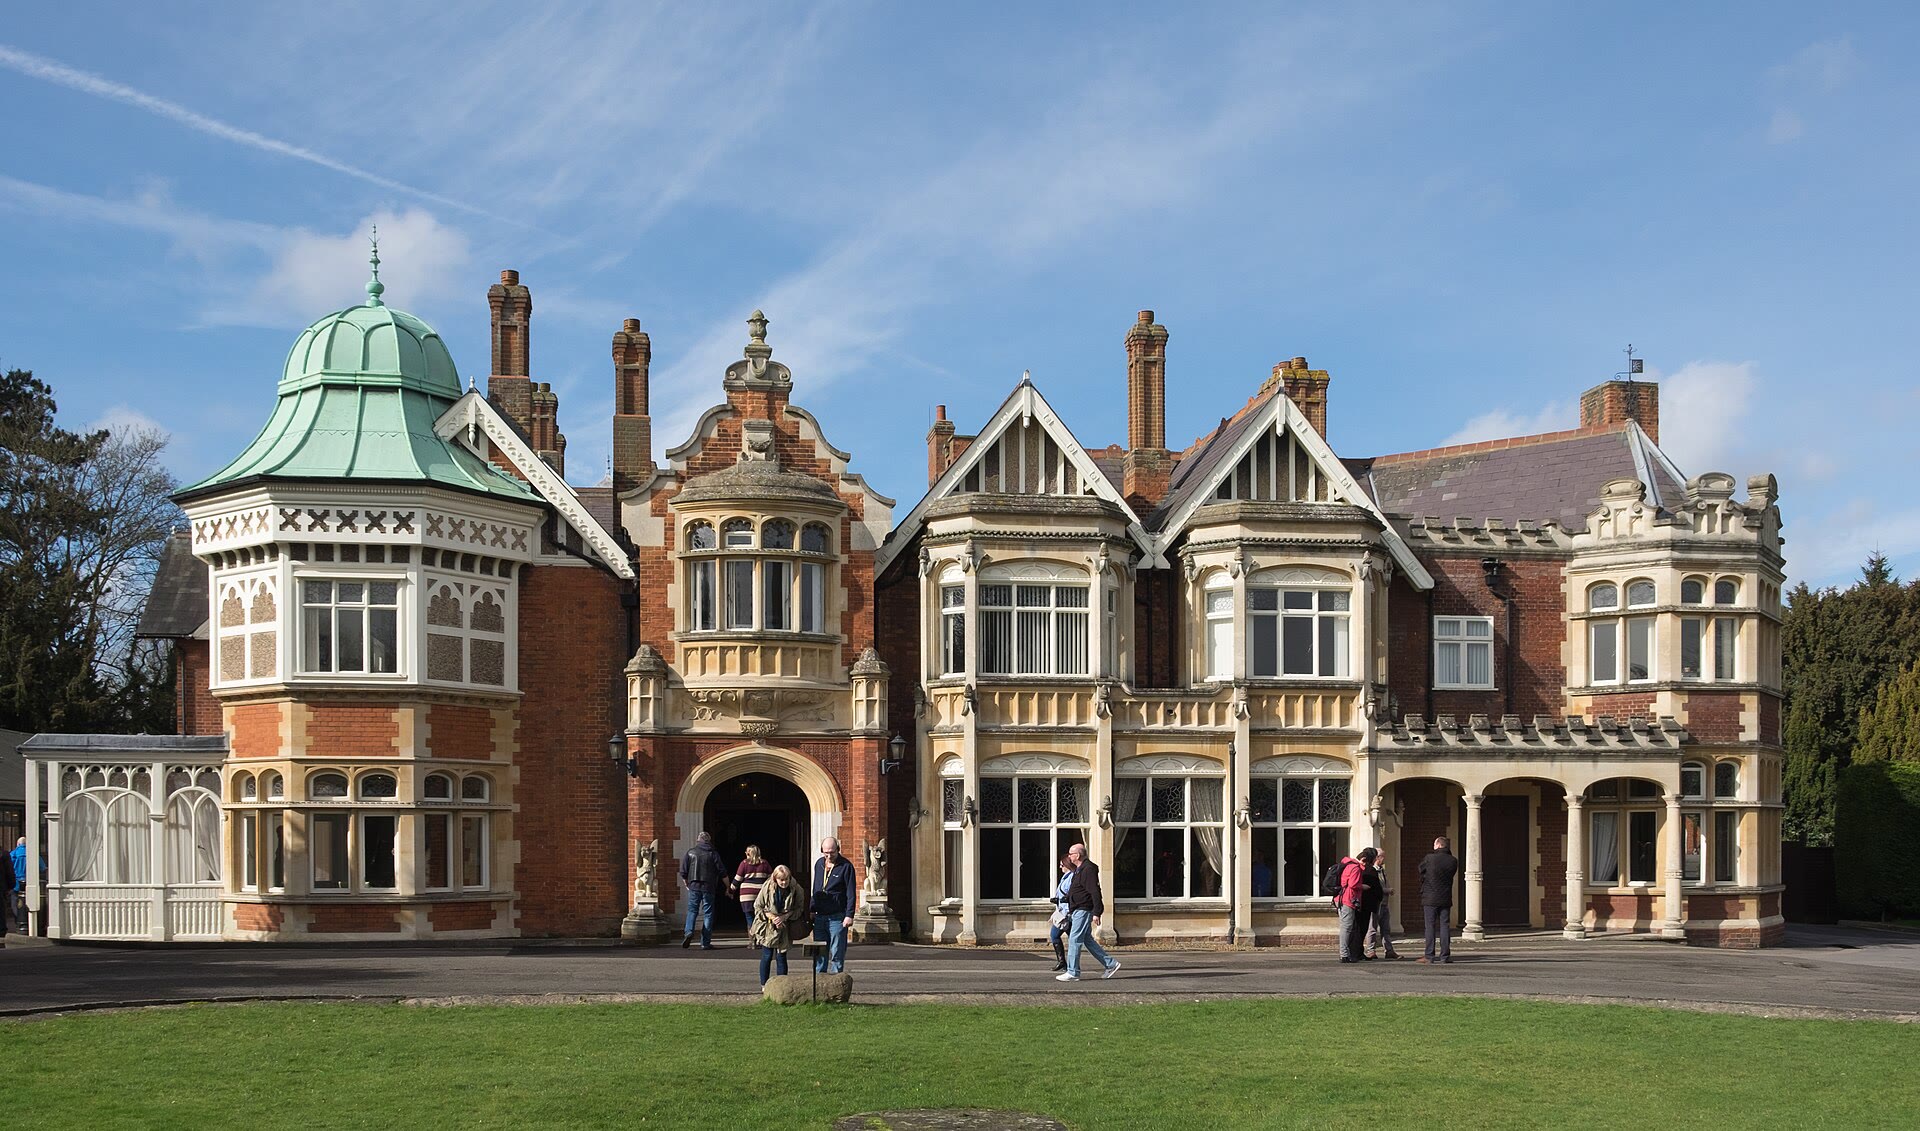
في 1 مايو 1940 غيّر الألمان إجراءاتهم بحيث لا يُشفَّر مفتاح الرسالة في إنيغما إلا مرة واحدة، فغيّروا بذلك الثغرة التي استغلها البولنديون12. وكانت أجهزة إنيغما تغيّر ضبوطها عادة كل 24 ساعة، ولذلك عمل موظفو بليتشلي بارك على مدار الساعة لفك الضبوط يدويًا146 facts about the Bombe · Bletchley Park Trust ↗.
قبل الحرب العالمية الثانية كان تورينغ يعمل بدوام جزئي لدى مدرسة الشيفرة التابعة للحكومة البريطانية، وفي عام 1939 تولى دورًا بدوام كامل في بليتشلي بارك في باكينغهامشير (Buckinghamshire)15How Alan Turing Cracked The Enigma Code · Imperial War Museums ↗. وعاد تورينغ إلى بليتشلي في مارس 1943، وطوّر لاحقًا جهازًا لتشويش الكلام سمّاه دليلة (Delilah)15. وفي عام 1945 مُنح وسام الإمبراطورية البريطانية (OBE) تقديرًا لعمله في زمن الحرب15.
عمل نحو 10,000 شخص في التنظيم الأوسع لبليتشلي بارك خلال الحرب العالمية الثانية16Our Story · Bletchley Park Trust ↗. وكانت بليتشلي بارك مقر مدرسة الشيفرة الحكومية، وكالة الاستخبارات الإشارية البريطانية، خلال الحرب العالمية الثانية، وسُمّيت لاحقًا جي سي إتش كيو (GCHQ)14.
كانت مئات من آلات القنبلة تُشغّلها نساء البحرية الملكية (Wrens)؛ وقيل إن العمل كان مملًا ومرهقًا، إذ كانت النساء يديرن الآلات في نوبات طويلة داخل غرف مظلمة وخانقة14. وبتسريع كسر ضبوط إنيغما اليومية، أتاح اختراع تورينغ للموظفين فك الرسائل بسرعة وإحالة المعلومات الاستخبارية لاتخاذ إجراء ضد العدو14.
أسهمت المعلومات الاستخبارية التي كُشفت قبل معركة العلمين (El Alamein) عام 1942 في النصر بالحملة المصرية، الذي شكّل نقطة تحول في الحرب بشمال أفريقيا14. وكانت أعظم الانتصارات في تاريخ تحليل الشيفرات حلّ البولنديين والبريطانيين لشيفرات إنيغما الألمانية ولشيفرتي برق ناسختين عُرفت مخرجاتهما بالاسم الرمزي ألترا (Ultra)، وتحليل الأمريكيين للشيفرات اليابانية الحمراء والبرتقالية والأرجوانية (Red, Orange, Purple) التي عُرفت بالاسم الرمزي ماجيك (Magic)10.
7. تحليل الشيفرات اليابانية ومتحف بليتشلي بارك
في عام 1930 وضعت وزارة الخارجية اليابانية أول آلة دوّارة لديها في الخدمة، وأطلق محللو الشيفرات الأمريكيون عليها الاسم الرمزي ريد (Red)10. وفي 1935–36 نجح فريق دائرة الاستخبارات الإشارية في الجيش الأمريكي بقيادة ويليام ف. فريدمان (William F. Friedman) في تحليل شيفرات ريد10.
وفي عام 1939 أدخل اليابانيون آلة تشفير جديدة أطلق عليها محللو الشيفرات الأمريكيون الاسم الرمزي بوربل (Purple)، استُبدلت فيها الدوّارات بمفاتيح خطوات هاتفية10. وبين الجهدين التحليليين الكبيرين في زمن الحرب، يُعد تحليل الشيفرات اليابانية أكثر إبهارًا، لأنه كان عملًا استثنائيًا في تحليل الشيفرات اعتمادًا على النص المشفَّر وحده10.
ويضم المتحف الوطني للحوسبة في بليتشلي بارك القنبلة العاملة من طراز تورينغ-ويلشمان (Turing-Welchman Bombe)، وكولوسوس (Colossus) المُعاد بناؤه — أول حاسوب إلكتروني في العالم — وويتش (WITCH)، أقدم حاسوب رقمي عامل في العالم17Our Story · The National Museum of Computing ↗.
8. نظرية المعلومات وأعمال شانون
نشر كلود شانون ورقته «نظرية رياضية للاتصالات» في مجلة بيل سيستم التقنية (Bell System Technical Journal) عام 1948، وهي الورقة التي أسّست علم نظرية المعلومات 18Claude E Shannon (1916 - 2001) · MacTutor History of Mathematics Archive, University of St Andrews ↗. وربما لم يُغيّر أي عمل منفرد في القرن فهم الاتصال بعمق كما فعلت هذه المقالة 18. وكانت فكرة شانون أن الصور والكلمات والأصوات يمكن إرسالها بتمرير سيل من الأرقام 1 و0 على سلك، بدلًا من الحاجة إلى موجات كهرومغناطيسية على سلك 18.
صاغ شانون المشكلة الجوهرية للاتصال بأنها إعادة إنتاج رسالة مختارة عند نقطة ما، بشكل دقيق أو تقريبي، عند نقطة أخرى 19A Mathematical Theory of Communication (Bell System Technical Journal, Vol. 27, 1948) · C. E. Shannon, Bell Telephone Laboratories (reprint) ↗. واقترح قياس المعلومات باللوغاريتمات؛ وباستخدام الأساس 2 تُسمى الوحدات الناتجة أرقامًا ثنائية، أو اختصارًا بتات، وهي كلمة اقترحها ج. و. توكي (J. W. Tukey) 19. وتؤدي المقادير على الصورة H = pi log pi دورًا مركزيًا في نظرية المعلومات كمقاييس للمعلومات والاختيار وعدم اليقين؛ وسمى شانون المقدار H إنتروبيا مجموعة الاحتمالات 19.
عرّف شانون السرية التامة بأنها تشترط أن تكون الاحتمالات البعدية للرسائل، بعد اعتراض النص المشفَّر، مطابقة لاحتمالاتها القبلية قبل الاعتراض 20Communication Theory of Secrecy Systems (Bell System Technical Journal, Vol. 28, 1949) · C. E. Shannon, Bell Telephone Laboratories (reprint, University of Virginia) ↗. وبيّن أن السرية التامة ممكنة لكنها تتطلب، إذا كان عدد الرسائل منتهيًا، العدد نفسه من المفاتيح الممكنة 20.
ولجعل المشكلة قابلة للمعالجة رياضيًا افترض شانون أن العدو يعرف النظام المستخدم، بما في ذلك عائلة التحويلات واحتمالات اختيار المفاتيح المختلفة 20. وميّز أنظمة الإخفاء، التي يُخفى فيها وجود الرسالة نفسها، من أنظمة الخصوصية كقلب الكلام، التي تتطلب معدات خاصة لاستعادة الرسالة 20. وقاس خاصية الجهد في النظام بمتوسط كمية العمل، مثلًا بساعات العمل البشرية، اللازمة لتحديد مفتاح نص مشفَّر من N حرفًا 20. ولاحظ أن التجربة والخطأ الكاملين غير عمليين تمامًا إلا حين يكون المفتاح صغيرًا بشكل عبثي، إذ يمكن كتابة مفتاح بـ26! احتمالًا على قصاصة ورق صغيرة 20.
9. معيار تشفير البيانات (DES)
انحدر معيار تشفير البيانات من خوارزمية لوسيفر (Lucifer) التي طورتها شركة IBM. وقد خضع هذا التصميم لتقييم جرى في مشاورات سرية بين المكتب الوطني للمعايير ووكالة الأمن القومي. وأسفرت تلك المراجعة عن تقليص حجم المفتاح من 112 بت إلى 56 بت.21The Data Encryption Standard and the Advanced Encryption Standard (Cryptology) · Encyclopaedia Britannica ↗
نُشرت التفاصيل الكاملة للخوارزمية التي صارت معيار تشفير البيانات في السجل الفيدرالي عام 1975 م. وبعد قرابة عامين من التقييم العام، اعتُمد المعيار في نهاية عام 1976 م. ثم نُشر في بداية عام 1977 بوصفه منشور FIPS 46 الصادر عن المكتب الوطني للمعايير.21
فُرض استخدام معيار تشفير البيانات في التطبيقات الحكومية الأمريكية غير المصنفة التي تحمي بيانات مرمزة ثنائيًا أثناء النقل والتخزين. أما المعلومات المصنفة فقد كان تطبيقه عليها على أساس كل حالة على حدة.21
لم يتجاوز أمن معيار تشفير البيانات عامل الجهد فيه، أي جهد القوة الغاشمة اللازم لمسح مفاتيح فضاء مفتاحه البالغ 56 بت. وقد شُبّه هذا البحث بإبرة في كومة قش من 72 كوادريليون عود.21
في عام 1977 كان البحث بالقوة الغاشمة في فضاء مفتاح معيار تشفير البيانات مهمة حاسوبية مستحيلة. لكن في عام 1999 وجد محرك بحث مخصص لتحدي هذا المعيار، بالاشتراك مع 100,000 حاسوب شخصي على الإنترنت، مفتاح التحدي في 22 ساعة.21
ابتُكرت طريقة منحت هذا المعيار المتقادم مفتاحًا فعالًا بطول 112 بت، هي DES الثلاثي (triple DES). ويستخدم هذا المخطط مفتاحين عاديين من معيار تشفير البيانات في عملية تشفير-فك-تشفير. وقد اعتمدت المعايير المصرفية هذا المخطط لأغراض الأمن.21
ظهر معيار تشفير البيانات أول مرة بوصفه منشور المعايير الفيدرالية لمعالجة المعلومات رقم 46 بتاريخ نشر هو 15 يناير 1977 م. وفي يناير 1988 حلّ FIPS 46-1 محله وأكّده من جديد. ويتكون المفتاح الموصوف في المعيار الأصلي من 64 خانة ثنائية، تُستخدم منها 56 بت مباشرة في الخوارزمية و8 بتات لكشف الأخطاء.22FIPS PUB 46: Data Encryption Standard (1977) · National Institute of Standards and Technology (NIST) ↗
أُكدت FIPS 46-3 في أكتوبر 1999 ثم سُحبت في 19 مايو 2005. ولم يعد المعهد الوطني للمعايير والتقنية (NIST) يوفرها إلا لأغراض تاريخية.23FIPS 46-3: Data Encryption Standard (DES) · National Institute of Standards and Technology (NIST) ↗
10. التشفير بالمفتاح العام وRSA
نشر ويتفيلد ديفي ومارتن إ. هيلمان بحثهما «اتجاهات جديدة في التشفير» في عدد نوفمبر 1976 من دورية IEEE في نظرية المعلومات 24New Directions in Cryptography (IEEE Transactions on Information Theory, Vol. IT-22, No. 6) · W. Diffie and M. E. Hellman, Stanford University (IEEE) ↗. وقد تناولت الورقة نوعين من التطورات المعاصرة في التشفير 24. وبيّنت أن توسّع تطبيقات المعالجة عن بُعد أوجد الحاجة إلى أنواع جديدة من الأنظمة التشفيرية تقلل الحاجة إلى قنوات آمنة لتوزيع المفاتيح وتوفر ما يعادل التوقيع المكتوب 24.
اقترحت الورقة مقاربتين لنقل معلومات المفاتيح عبر قنوات عامة غير آمنة دون المساس بأمن النظام 24. وفي نظام التشفير بالمفتاح العام يخضع التشفير وفك التشفير لمفتاحين متمايزين، بحيث يكون استنتاج مفتاح فك التشفير من مفتاح التشفير غير ممكن حوسبيًا 24. ولهذا يمكن إعلان مفتاح التشفير علنًا 24.
قدّم ريفيست وشمير وأدلمان طريقة تشفير بخصيصة جديدة هي أن الكشف العلني عن مفتاح التشفير لا يكشف تبعًا لذلك مفتاح فك التشفير المقابل 25A Method for Obtaining Digital Signatures and Public-Key Cryptosystems · R. L. Rivest, A. Shamir and L. Adleman, Massachusetts Institute of Technology ↗. وخلصت ورقة RSA إلى نتيجتين: لا حاجة إلى رسل لنقل المفاتيح، إذ يمكن تشفير الرسائل بمفتاح معلن، ويمكن توقيع رسالة بمفتاح فك تشفير يُحتفظ به سرًا يستطيع أي شخص التحقق من توقيعه 25. ويقوم أمن نظام RSA جزئيًا على صعوبة تحليل المقسوم عليه المنشور، وهو حاصل ضرب عددين أوليين سريين كبيرين 25.
في عام 1970 تصوّر جيمس هـ. إليس، وهو خبير تشفير بريطاني في مقر الاتصالات الحكومي البريطاني، إمكان تشفير غير سري، يُسمى اليوم التشفير بالمفتاح العام، لكنه لم يجد سبيلًا لتنفيذه 26Public-key cryptography · Wikipedia ↗. وفي عام 1973 نفّذ زميل إليس، كليفورد كوكس، ما صار يُعرف بخوارزمية تشفير RSA 26. وفي عام 1974 طوّر مالكوم ج. وليامسون ما يُعرف اليوم بتبادل مفاتيح ديفي-هيلمان 26. ولم يُعترف بالاكتشافات البريطانية علنًا إلا في عام 1997، عندما رفعت الحكومة البريطانية السرية عن البحث 26.
في عام 1976 نشر ويتفيلد ديفي ومارتن هيلمان نظامًا تشفيريًا غير متماثل المفاتيح، وكشفا عن طريقة للاتفاق على مفتاح عام متأثرة بعمل رالف ميركل في توزيع المفاتيح العامة 26. وفي عام 1977 اخترع رون ريفيست وآدي شمير وليونارد أدلمان، وكانوا جميعًا حينها في معهد ماساتشوستس للتقنية، تعميمًا لمخطط كوكس بشكل مستقل 26. وأشهر نوعين من التشفير بالمفتاح العام هما التوقيع الرقمي والتشفير بالمفتاح العام 26.
11. معيار التشفير المتقدم (AES)
بدءًا من عام 1997 عمل المعهد الوطني للمعايير والتقنية مع القطاع الصناعي ومجتمع التشفير على تطوير معيار تشفير متقدم، غايته حماية المعلومات الحكومية الحساسة خلال القرن الحادي والعشرين وما بعده 27AES Development · NIST Computer Security Resource Center (CSRC) ↗. وقد أعلن المعهد بدء جهود تطوير هذا المعيار في الثاني من يناير 1997، ثم وجّه دعوة رسمية لتقديم الخوارزميات في الثاني عشر من سبتمبر 1997 27. واشترطت الدعوة أن يكون المعيار غير مصنّف ومعلنًا ومتاحًا عالميًا دون رسوم ترخيص 27.
استندت مواصفات المعهد إلى خبرته مع معيار تشفير البيانات الذي تجاوزت تحسينات الحوسبة مفتاحه الثابت البالغ 56 بت، فاشترط أن تكون خوارزمية المعيار الجديد قادرة على زيادة طول المفتاح عند الحاجة 21. وتلقّت المسابقة خمسة عشر طلبًا صالحًا من اثنتي عشرة دولة 21. وفي أكتوبر 2000 أعلن المعهد قبول ريندايل، الذي ابتكره خبيرا التشفير البلجيكيان جوان ديمن وفينسنت ريمن، معيارًا جديدًا 21.
نُشر المعيار بوصفه FIPS 197 في السادس والعشرين من نوفمبر 2001 27. وبدأ اختبار التحقق من المطابقة في إطار برنامج التحقق من الخوارزميات التشفيرية، وبحلول عام 2020 جرى التحقق من أكثر من 5700 تطبيق 27. وتحدد FIPS 197 ثلاثة أعضاء من عائلة ريندايل: AES-128 بمفاتيح من 128 بت، وAES-192 بمفاتيح من 192 بت، وAES-256 بمفاتيح من 256 بت، وكل منها يحوّل البيانات في كتل من 128 بت 28FIPS 197: Advanced Encryption Standard (AES) · National Institute of Standards and Technology (NIST) ↗.
12. التجزئة الآمنة وبروتوكولات الإنترنت
يحدد معيار التجزئة الآمنة عائلة من خوارزميات التجزئة الآمنة تمتد من SHA-1 إلى SHA-512 ومتغيراتها المقتطعة، وتتراوح أطوال موجزات الرسائل بين 160 و512 بت تبعًا للخوارزمية 29FIPS PUB 180-4: Secure Hash Standard (SHS) · National Institute of Standards and Technology (NIST) ↗. وتُستخدم موجزات الرسائل لكشف ما إذا كانت الرسائل قد تغيّرت منذ توليد الموجزات 29.
أما بروتوكول أمن طبقة النقل في إصداره 1.3 فيتيح لتطبيقات العميل والخادم التواصل عبر الإنترنت بطريقة مصمَّمة لمنع التنصت والعبث وتزوير الرسائل 30RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 · Internet Engineering Task Force (IETF) ↗. ويحل هذا الإصدار محل الإصدارات السابقة من البروتوكول ويلغيها، بما فيها الإصدار 1.2، ويحدد متطلبات جديدة لتطبيقات ذلك الإصدار 30.
ويتطلب تقديم HTTPS الحصول على شهادة من جهة إصدار شهادات 31Encrypting the Web · Electronic Frontier Foundation (EFF) ↗. ومنذ عام 2016 تقدّم جهة الإصدار «لتس إنكريبت» شهادات مجانية للعموم عبر واجهة برمجية تسهّل الأتمتة 31. وهي مشروع مشترك بين مؤسسة الحدود الإلكترونية ومزيلا ورعاة آخرين كثيرين 31.
وتشير استقصاءات W3Techs المحدَّثة يوميًا إلى أن البروتوكول الافتراضي HTTPS يُستخدم في 90.2% من المواقع كافة 32Usage Statistics of Default protocol https for Websites · W3Techs (Q-Success) ↗.
13. التشفير لما بعد الكمومية
أصدر المعهد الوطني للمعايير والتقنية مجموعة نهائية من أدوات التشفير المصممة لتحمّل هجوم حاسوب كمومي، وهي أدوات تؤمّن معايير التشفير لما بعد الكمومية المعلومات الإلكترونية بدءًا من رسائل البريد الإلكتروني السرية وصولًا إلى معاملات التجارة الإلكترونية 33NIST Releases First 3 Finalized Post-Quantum Encryption Standards · National Institute of Standards and Technology (NIST) ↗. وقد جاء هذا الإصدار ثمرة جهد ممتد في تطوير تقنيات وتكنولوجيا تشفير جديرة بالثقة، رعاه المعهد لأكثر من خمسين عامًا عبر عملية تعاونية منفتحة تشمل مساهمات وخبرات من الصناعة والحكومة والأوساط الأكاديمية 2.
أعلن المعهد الوطني للمعايير والتقنية في عام 2022 اختياره أربع خوارزميات مرشحة للتوحيد القياسي هي «CRYSTALS-Kyber» و«CRYSTALS-Dilithium» و«Sphincs+» و«FALCON» 33. وفي عام 2023 أصدر المعهد مسودات ثلاث من هذه المعايير 33.
يستند معيار ما بعد الكمومية FIPS 203 إلى خوارزمية «CRYSTALS-Kyber»، التي أُعيد تسميتها «ML-KEM»، اختصارًا لآلية تغليف المفاتيح القائمة على الشبكات المعيارية 33. أما FIPS 204 فقد صُمم ليكون المعيار الأساسي لحماية التوقيعات الرقمية، باستخدام خوارزمية CRYSTALS-Dilithium التي أُعيد تسميتها ML-DSA اختصارًا لخوارزمية التوقيع الرقمي القائمة على الشبكات المعيارية 33.
نشر المعهد الوطني للمعايير والتقنية FIPS 203 في 13 أغسطس 2024 بوصفه معيار آلية تغليف المفاتيح القائمة على الشبكات المعيارية 34FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard · National Institute of Standards and Technology (NIST) ↗. وقد اكتملت معايير ما بعد الكمومية FIPS 203 و204 و205 في 13 أغسطس 2024 33.
14. الخط الزمني: من السكيتالة الإسبرطية إلى معايير ما بعد الكمومية
- نحو 400 ق.مالسكيتالة الإسبرطيةاستخدم الإسبرطيون السكيتالة، وهي جهاز تشفير يتألف من عصا مخروطية يُلف حولها الرق، للتواصل السري بين القادة العسكريين.
- نحو 850رسالة الكندي في تحليل الشيفراتفي بغداد في القرن التاسع وضع العالم الموسوعي العربي الكندي «رسالة في استخراج المعمّى»، وهي أقدم رسالة معروفة في تحليل الشيفرات، وقد عرضت تحليل تكرار الحروف.
- 1470قرص ألبرتي للتشفيرنشر ليون باتيستا ألبرتي كتاب «تراتاتي في تشيفرا» واصفًا أول قرص تشفير، وأوصى بتغيير ضبطه بعد تشفير ثلاث أو أربع كلمات.
- 1553أول وصف لشيفرة فيجنيروصف جوفان باتيستا بيلاسو الشيفرة متعددة الأبجديات التي نُسبت لاحقًا خطأً إلى بليز دي فيجنير.
- 1586شيفرة المفتاح الذاتي لفيجنيرنشر بليز دي فيجنير شيفرة متعددة الأبجديات بمفتاح ذاتي أمام بلاط هنري الثالث ملك فرنسا.
- 1863كاسيسكي يفك شيفرة فيجنيرنشر فريدريش كاسيسكي أول طريقة عامة لفك شيفرات فيجنير، بعد ثلاثة قرون من وصف الشيفرة.
- 1918شيربيوس يسجّل براءة إنيغماسجّلت شركة شيربيوس وريتر براءات أفكار لآلة تشفير عام 1918، وبدأت تسويق المنتج النهائي باسم إنيغما عام 1923، موجَّهًا في البداية إلى الأسواق التجارية.
- ديسمبر 1932رييفسكي يفك إنيغمافك ماريان رييفسكي من مكتب الشيفرة التابع لهيئة الأركان البولندية شيفرة إنيغما المزوّدة بلوحة التوصيل، مستعينًا بنظرية زمر التبديلات ومعلومات استخبارية زوّدته بها فرنسا.
- 1939تورينغ يلتحق ببليتشلي باركتولى آلان تورينغ دورًا بدوام كامل في بليتشلي بارك، حيث صمم القنبلة البريطانية بعد وقت قصير من وصوله في سبتمبر.
- 18 مارس 1940تسليم أول قنبلةفي 18 مارس 1940 سُلِّمت أول قنبلة (bombe)، واسمها فيكتوري، إلى بليتشلي بارك.
- 1948ورقة شانون في نظرية المعلوماتنشر كلود شانون «نظرية رياضية للاتصالات» في مجلة بيل سيستم التقنية، فأسّس بذلك نظرية المعلومات.
- 1949نظرية الاتصال في أنظمة السريةطبّقت ورقة شانون التالية نظرية المعلومات على التشفير وعرّفت السرية التامة.
- نوفمبر 1976نشر التشفير بالمفتاح العامظهرت ورقة ديفي وهيلمان «اتجاهات جديدة في التشفير» في دورية IEEE في نظرية المعلومات، وقد اقترحت أنظمة تشفير بالمفتاح العام.
- 15 يناير 1977DES يصبح معيارًا فيدراليًاصدر معيار تشفير البيانات بوصفه المنشور رقم 46 من المعايير الفيدرالية لمعالجة المعلومات.
- 26 نوفمبر 2001نشر AES بوصفه FIPS 197نُشر المعيار المتقدم للتشفير باسم FIPS 197، وهو مبني على خوارزمية ريندايل التي اختيرت عام 2000 لتكون أساسه.
- أغسطس 2018وضع مواصفات الإصدار 1.3 من TLSحددت الوثيقة RFC 8446 الإصدار 1.3 من أمن طبقة النقل، ليحل محل الإصدارات السابقة بما فيها الإصدار 1.2 من TLS.
- 13 أغسطس 2024إقرار معايير ما بعد الكموميةأصدر المعهد الوطني للمعايير والتقنية أول ثلاثة معايير نهائية للتشفير لما بعد الكمومية هي FIPS 203 و204 و205، لتأمين البيانات ضد الحواسيب الكمومية.
المراجع (34)
- 1Cryptology — Encyclopaedia Britannica موقع↩عرض المصدر
- 2Cryptography — National Institute of Standards and Technology (NIST) موقع↩عرض المصدر
- 3History of cryptology (Cryptology) — Encyclopaedia Britannica موقع↩عرض المصدر
- 4The Life of Lysander (Parallel Lives) — Plutarch, trans. Bernadotte Perrin; LacusCurtius, University of Chicago موقع↩عرض المصدر
- 5Scytale — Wikipedia موقع↩عرض المصدر
- 6The Life of Julius Caesar (Divus Julius), The Lives of the Caesars — LacusCurtius, University of Chicago (trans. J. C. Rolfe) موقع↩عرض المصدر
- 7Chapter 3: Frequency Analysis — Elements of Cryptanalysis: From Al-Kindi to Post-Quantum Standards — Adam Mickiewicz University in Poznań (Faculty of Mathematics and Computer Science) موقع↩عرض المصدر
- 8Al-Kindi (805 - 873) — MacTutor History of Mathematics Archive, University of St Andrews موقع↩عرض المصدر
- 9Vigenère cipher — Wikipedia موقع↩عرض المصدر
- 10Developments during World Wars I and II (Cryptology) — Encyclopaedia Britannica موقع↩عرض المصدر
- 11Enigma — Bletchley Park Trust موقع↩عرض المصدر
- 12Cryptanalysis of the Enigma — Wikipedia موقع↩عرض المصدر
- 13Enigma machine — Wikipedia موقع↩عرض المصدر
- 146 facts about the Bombe — Bletchley Park Trust موقع↩عرض المصدر
- 15How Alan Turing Cracked The Enigma Code — Imperial War Museums موقع↩عرض المصدر
- 16Our Story — Bletchley Park Trust موقع↩عرض المصدر
- 17Our Story — The National Museum of Computing موقع↩عرض المصدر
- 18Claude E Shannon (1916 - 2001) — MacTutor History of Mathematics Archive, University of St Andrews 1916 موقع↩عرض المصدر
- 19A Mathematical Theory of Communication (Bell System Technical Journal, Vol. 27, 1948) — C. E. Shannon, Bell Telephone Laboratories (reprint) 1948 موقع↩عرض المصدر
- 20Communication Theory of Secrecy Systems (Bell System Technical Journal, Vol. 28, 1949) — C. E. Shannon, Bell Telephone Laboratories (reprint, University of Virginia) 1949 موقع↩عرض المصدر
- 21The Data Encryption Standard and the Advanced Encryption Standard (Cryptology) — Encyclopaedia Britannica موقع↩عرض المصدر
- 22FIPS PUB 46: Data Encryption Standard (1977) — National Institute of Standards and Technology (NIST) 1977 موقع↩عرض المصدر
- 23FIPS 46-3: Data Encryption Standard (DES) — National Institute of Standards and Technology (NIST) موقع↩عرض المصدر
- 24New Directions in Cryptography (IEEE Transactions on Information Theory, Vol. IT-22, No. 6) — W. Diffie and M. E. Hellman, Stanford University (IEEE) موقع↩عرض المصدر
- 25A Method for Obtaining Digital Signatures and Public-Key Cryptosystems — R. L. Rivest, A. Shamir and L. Adleman, Massachusetts Institute of Technology موقع↩عرض المصدر
- 26Public-key cryptography — Wikipedia موقع↩عرض المصدر
- 27AES Development — NIST Computer Security Resource Center (CSRC) موقع↩عرض المصدر
- 28FIPS 197: Advanced Encryption Standard (AES) — National Institute of Standards and Technology (NIST) موقع↩عرض المصدر
- 29FIPS PUB 180-4: Secure Hash Standard (SHS) — National Institute of Standards and Technology (NIST) موقع↩عرض المصدر
- 30RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 — Internet Engineering Task Force (IETF) موقع↩عرض المصدر
- 31Encrypting the Web — Electronic Frontier Foundation (EFF) موقع↩عرض المصدر
- 32Usage Statistics of Default protocol https for Websites — W3Techs (Q-Success) موقع↩عرض المصدر
- 33NIST Releases First 3 Finalized Post-Quantum Encryption Standards — National Institute of Standards and Technology (NIST) 2024 موقع↩عرض المصدر
- 34FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard — National Institute of Standards and Technology (NIST) موقع↩عرض المصدر
 سرعة الضوء
 الساعة
 آدا لوفلايس